11月11日,跨链协议Across宣布重新取得域名控制权,系统恢复运行,并承诺补偿受影响用户。前一日的域名劫持将部分用户引向仿冒页面,风险随后传导至钱包授权和借贷资产。与此同时,链上交易需求继续降温:截至11月11日的七天,全行业去中心化交易所(DEX)现货成交较前七天减少18.63%。
DEX七日成交减少18.63%,Base锁仓超过Solana
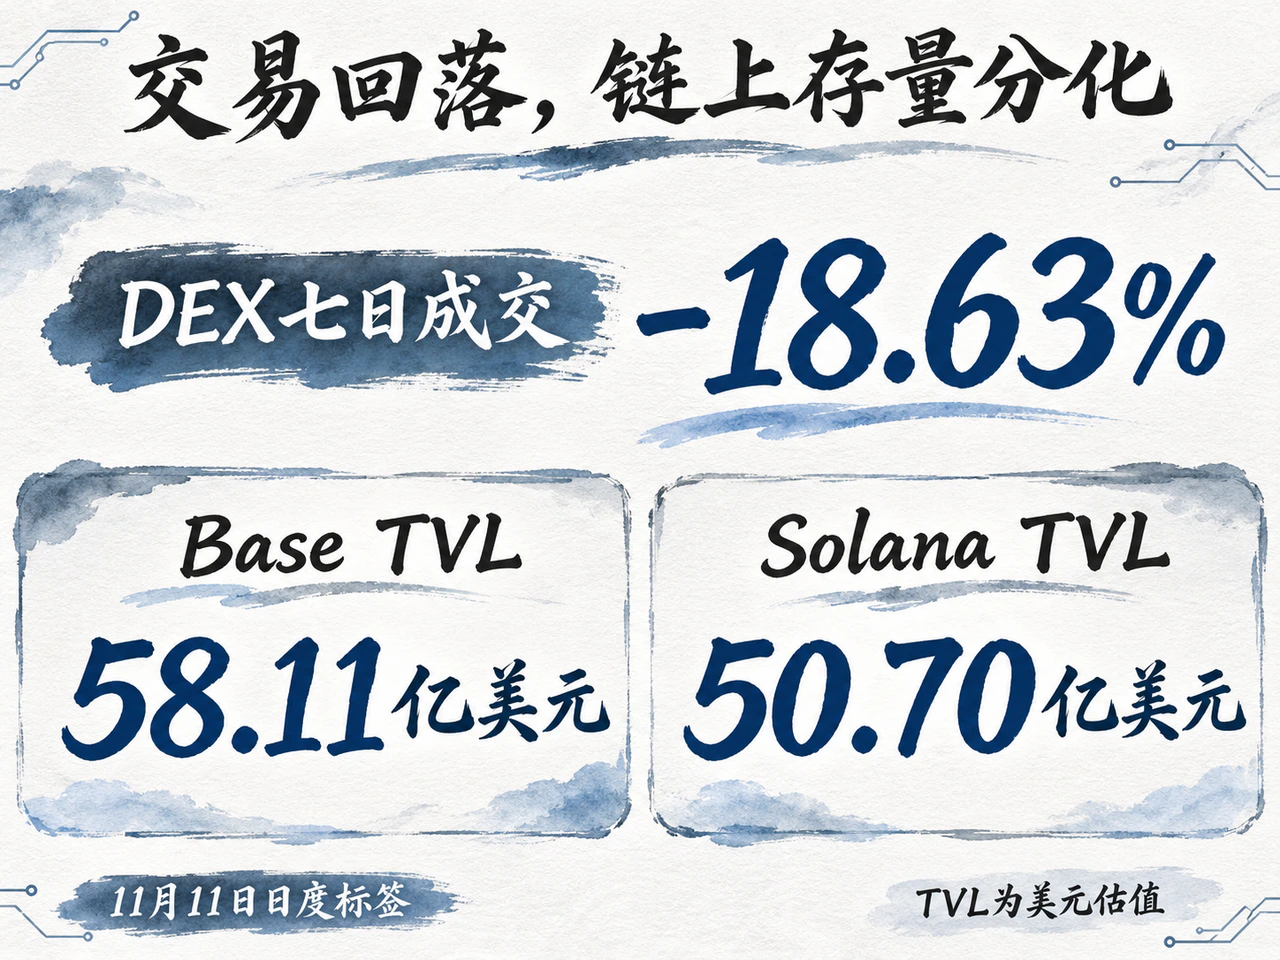
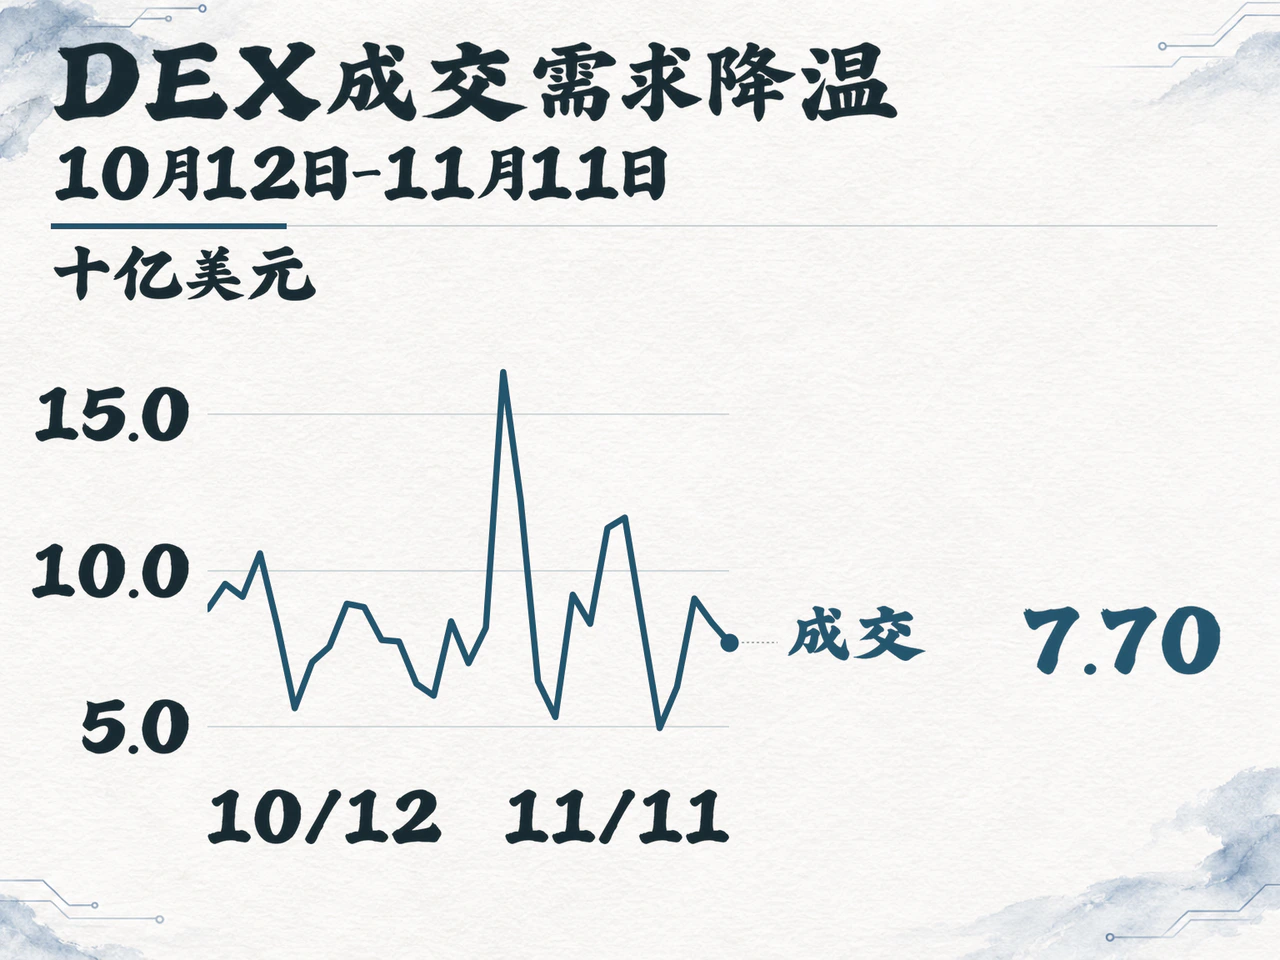
DefiLlama的UTC日度统计显示,11月11日全行业DEX现货成交约76.98亿美元,较前一日减少7.61%。截至当日的七天累计成交563.77亿美元,前一个七天为692.85亿美元,降幅18.63%。做市和兑换服务仍有成交基础,但按成交额计费的业务,收入空间已随换手需求收缩。
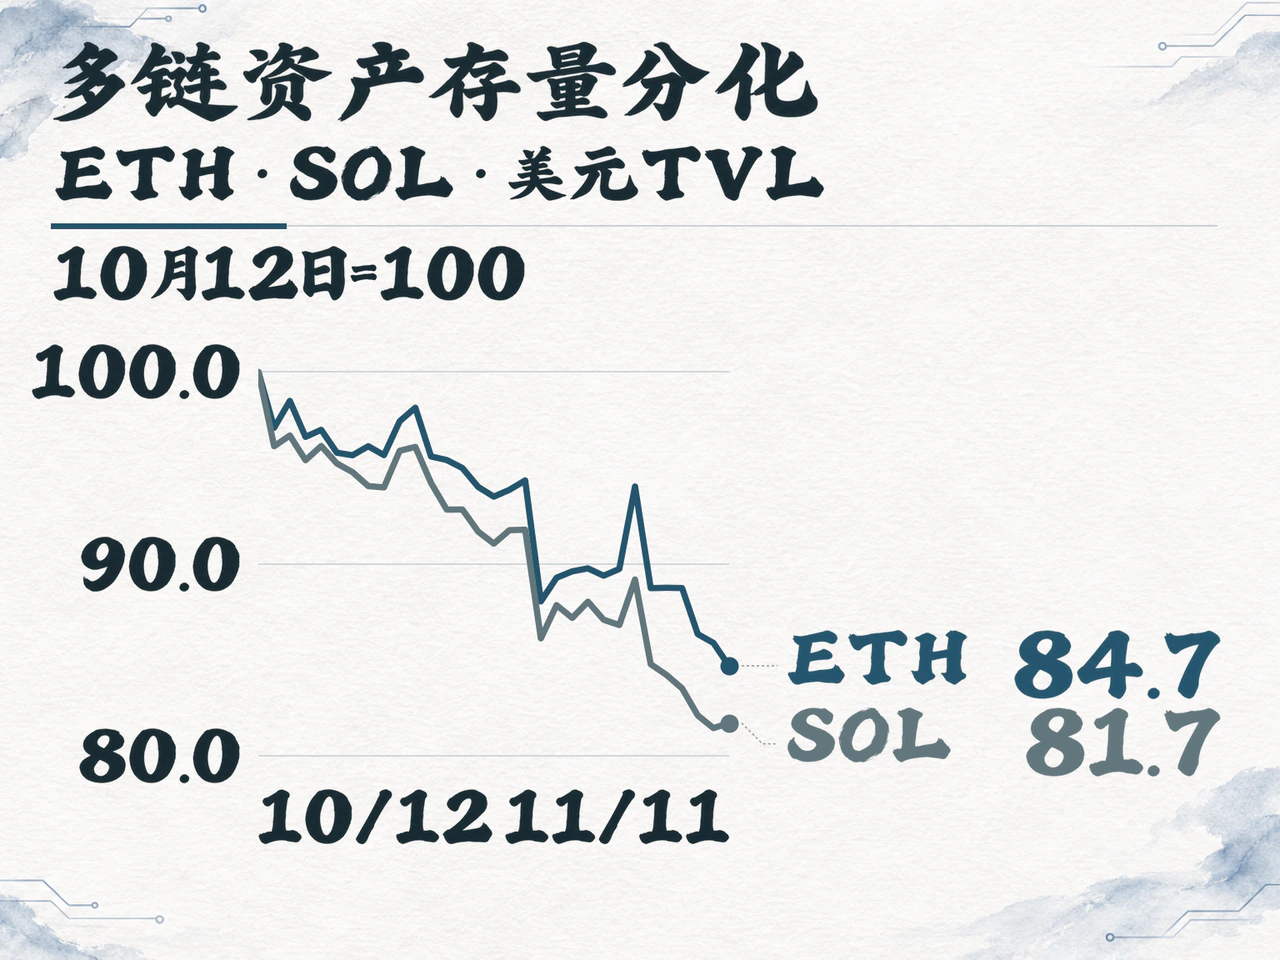
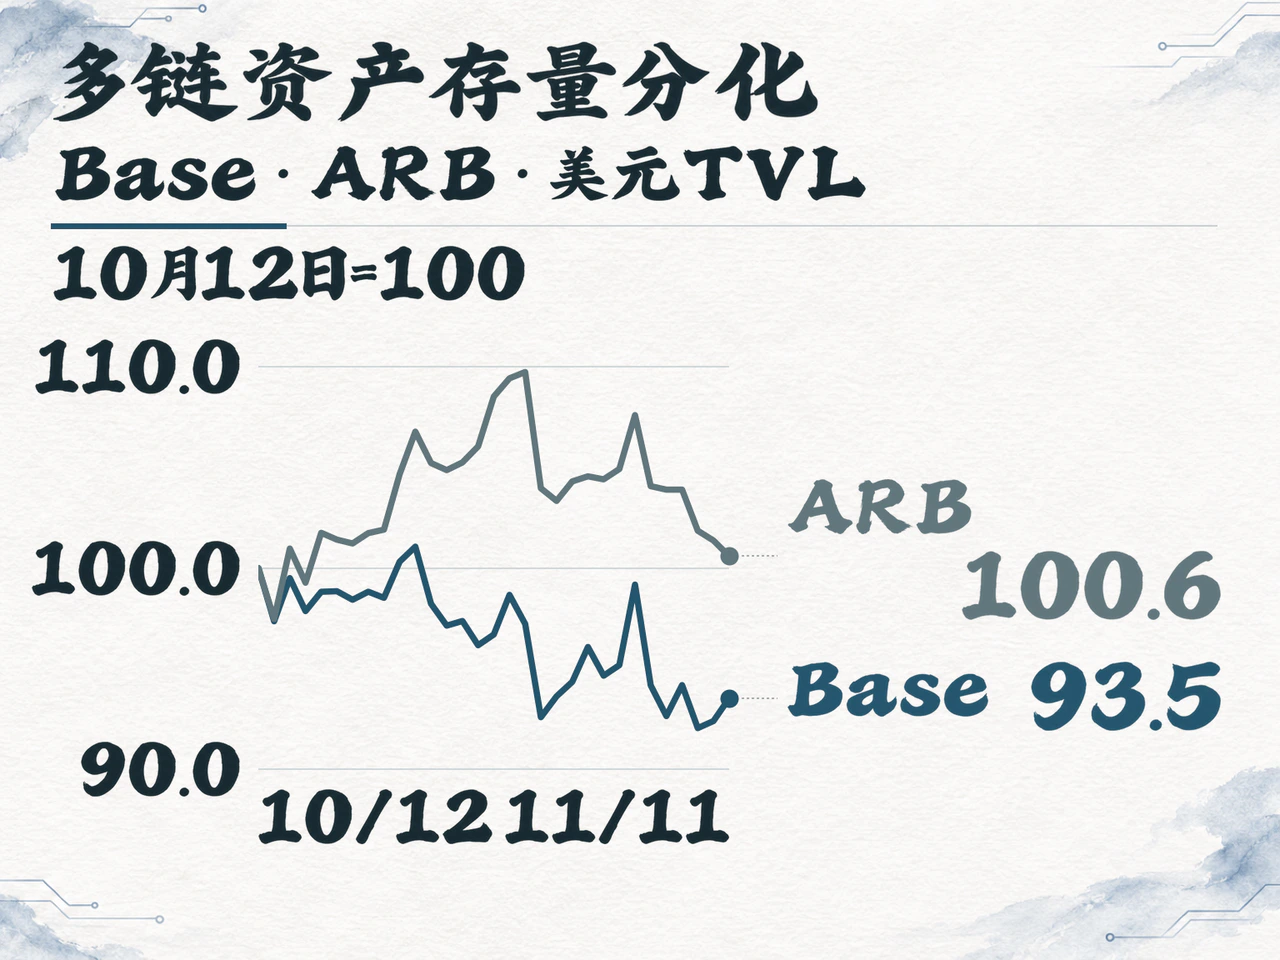
资产存量则表现分化。日期标签为11月11日的历史快照显示,以太坊链上协议锁仓价值(TVL)约412.87亿美元,较前一日下降1.41%;Base约58.11亿美元,增长1.23%;Solana约50.70亿美元,增长0.33%;Arbitrum约13.91亿美元,下降0.76%。Base的锁仓存量已高于Solana。
拉长至30天,以太坊和Solana的TVL分别下降15.32%和18.28%,Base下降6.47%,Arbitrum微增0.60%。四条网络并未呈现一致扩张,部分二层网络的资产存量相对稳定。TVL变化同时受资产价格和协议余额影响,判断资金是否跨网络迁移,还需核对具体资产的存取记录。低交易成本、应用入口和收益机会会影响资产停留位置,网络币价本身不足以概括应用经营状况。
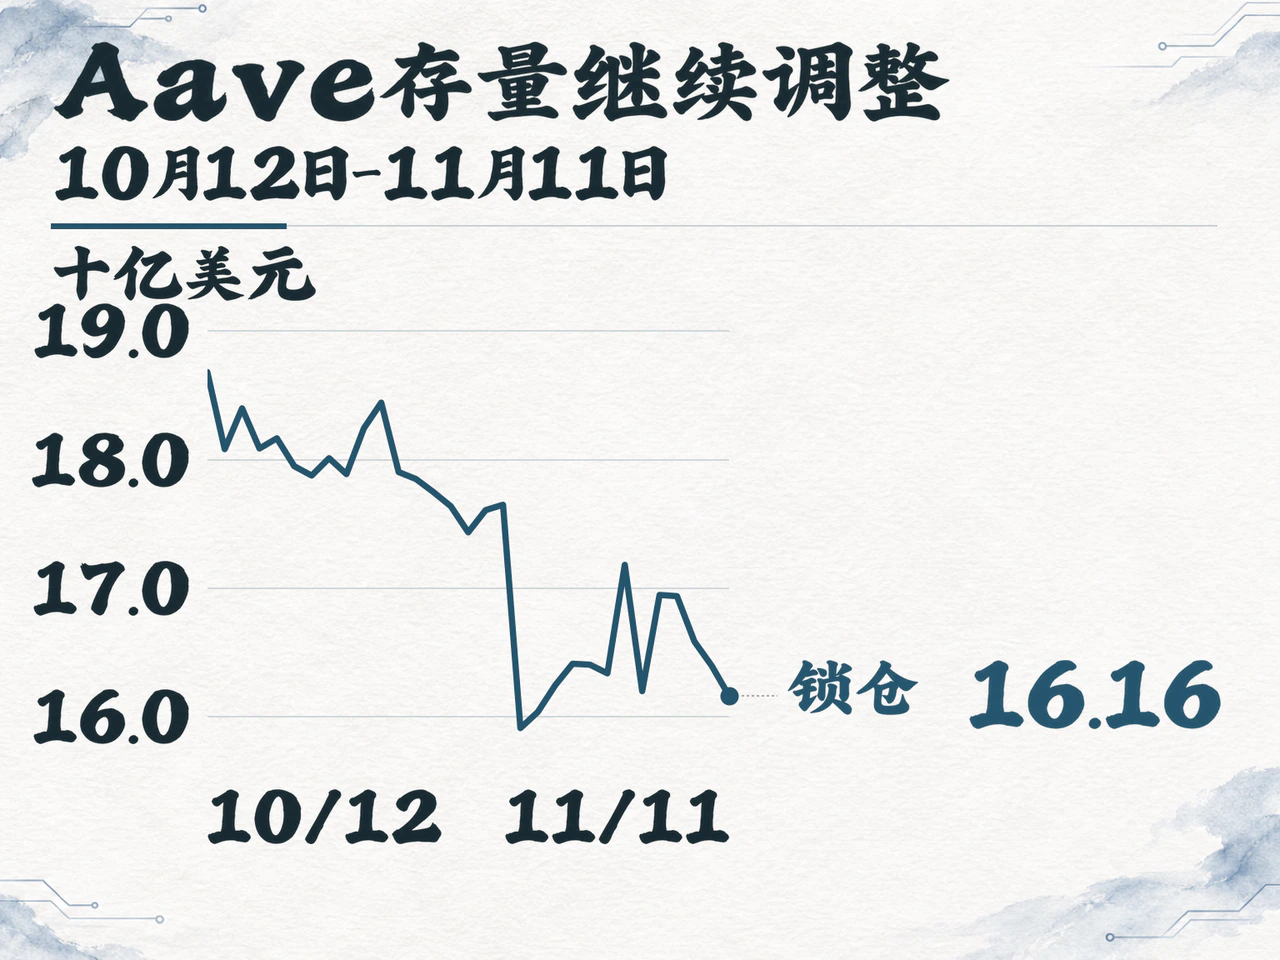
借贷端也在调整存量。Aave同日日度历史快照的TVL约161.61亿美元,较30天前下降13.50%。可持续存款和借款需求构成借贷协议的业务基础,跨链兑换则为用户调配抵押品、偿还债务和寻找收益提供通道。现货换手收缩、资产存量承压时,通道的可用性和安全性会影响存量资金的使用效率。
Across恢复域名控制,授权钓鱼造成集中损失
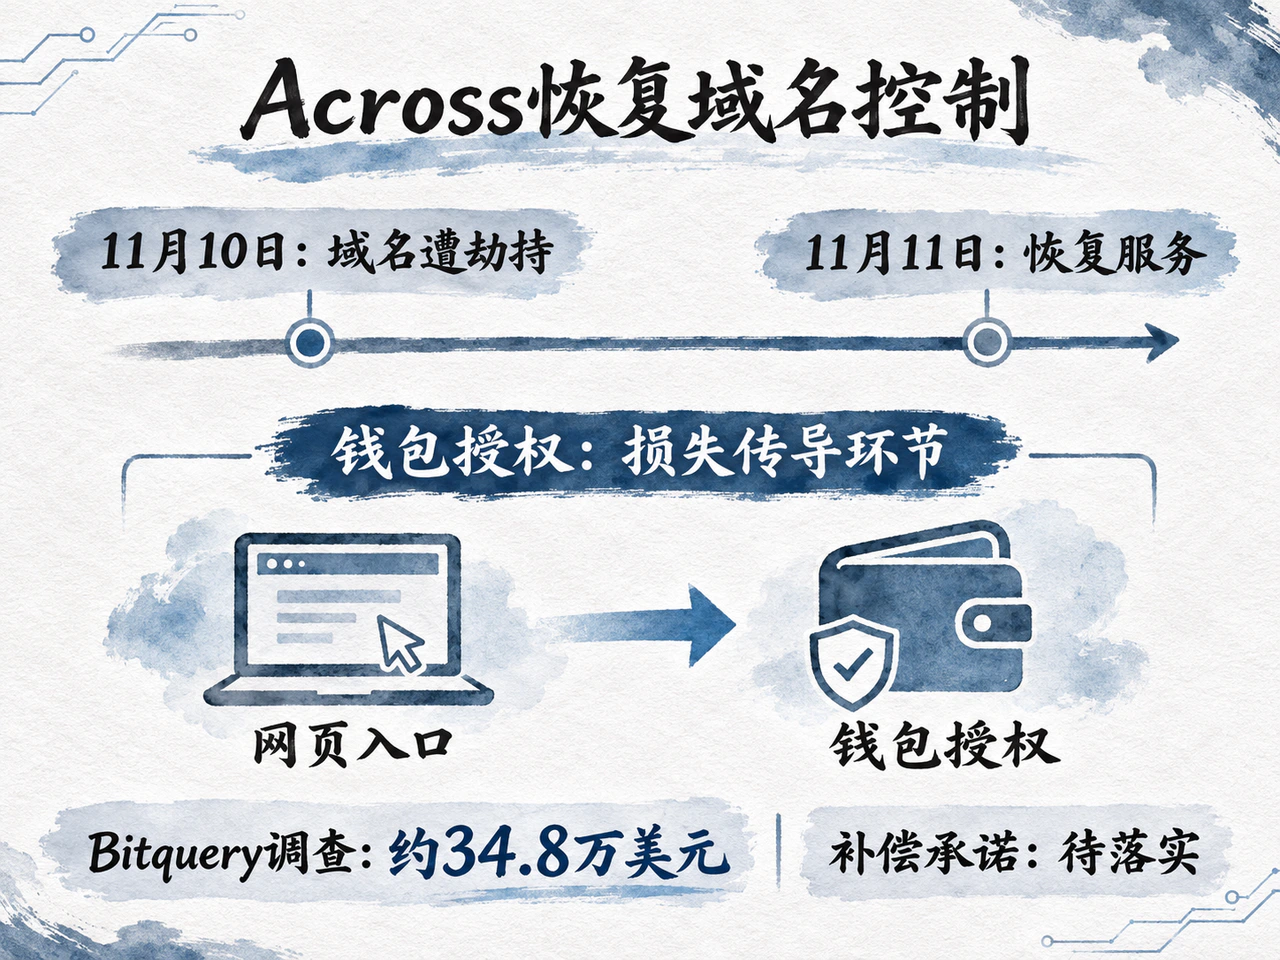
Across披露,11月10日18时45分左右(UTC),攻击者通过针对域名注册商Namecheap的社会工程攻击,取得Across域名控制权。团队约15分钟内获悉,随后与安全响应组织SEAL 911、Cloudflare等合作,标记钓鱼风险并撤下域名解析。11月11日1时16分,团队宣布域名已恢复,系统正常运行。
攻击从网站入口传导至钱包授权。用户即使输入熟悉的网址,也可能被导向攻击者控制的仿冒页面,并在诱导下签署可在链上执行的授权。Across称,API用户和第三方集成用户未受影响,受影响者集中于恶意页面被全面阻断前访问网站的用户。同一协议经不同入口使用,所依赖的安全边界并不相同。
链上数据公司Bitquery于11月11日发布的调查显示,按其识别的交易统计,约9个钱包在五条链上损失34.8万美元。其中,一名Aave存款者损失约30.5万美元,占该调查统计总额约88%。调查称,该用户签署了允许转移代币的permit授权,攻击者随后转走代表存款权益的aWETH。Aave仍按协议规则记账,攻击者利用的是外部页面获取的aWETH转移权限。
Bitquery按盗取交易发生时的价格对每笔交易估值,并剔除无法定价的代币。Across的恢复公告承诺使受影响用户获得补偿,但尚未公布最终赔付金额和完成时间。网站恢复后,善后工作还包括撤销恶意授权、核对受害交易和落实补偿。
跨链基础设施的竞争因此延伸至流动性深度和报价之外的环节:域名注册、网页发布、钱包风险提示与紧急停用机制,共同影响用户能否安全完成操作。行业交易量回落时,已有用户和存量资产的重要性上升;可靠的入口、清晰的授权范围和可执行的事故处置,关系到这些资金能否继续参与链上借贷与交易。
点击阅读原文查看详细内容。
DISCUSSION
交流与讨论
欢迎补充资料、交流看法。评论经审核后显示,邮箱不会公开。
评论区加载中…